
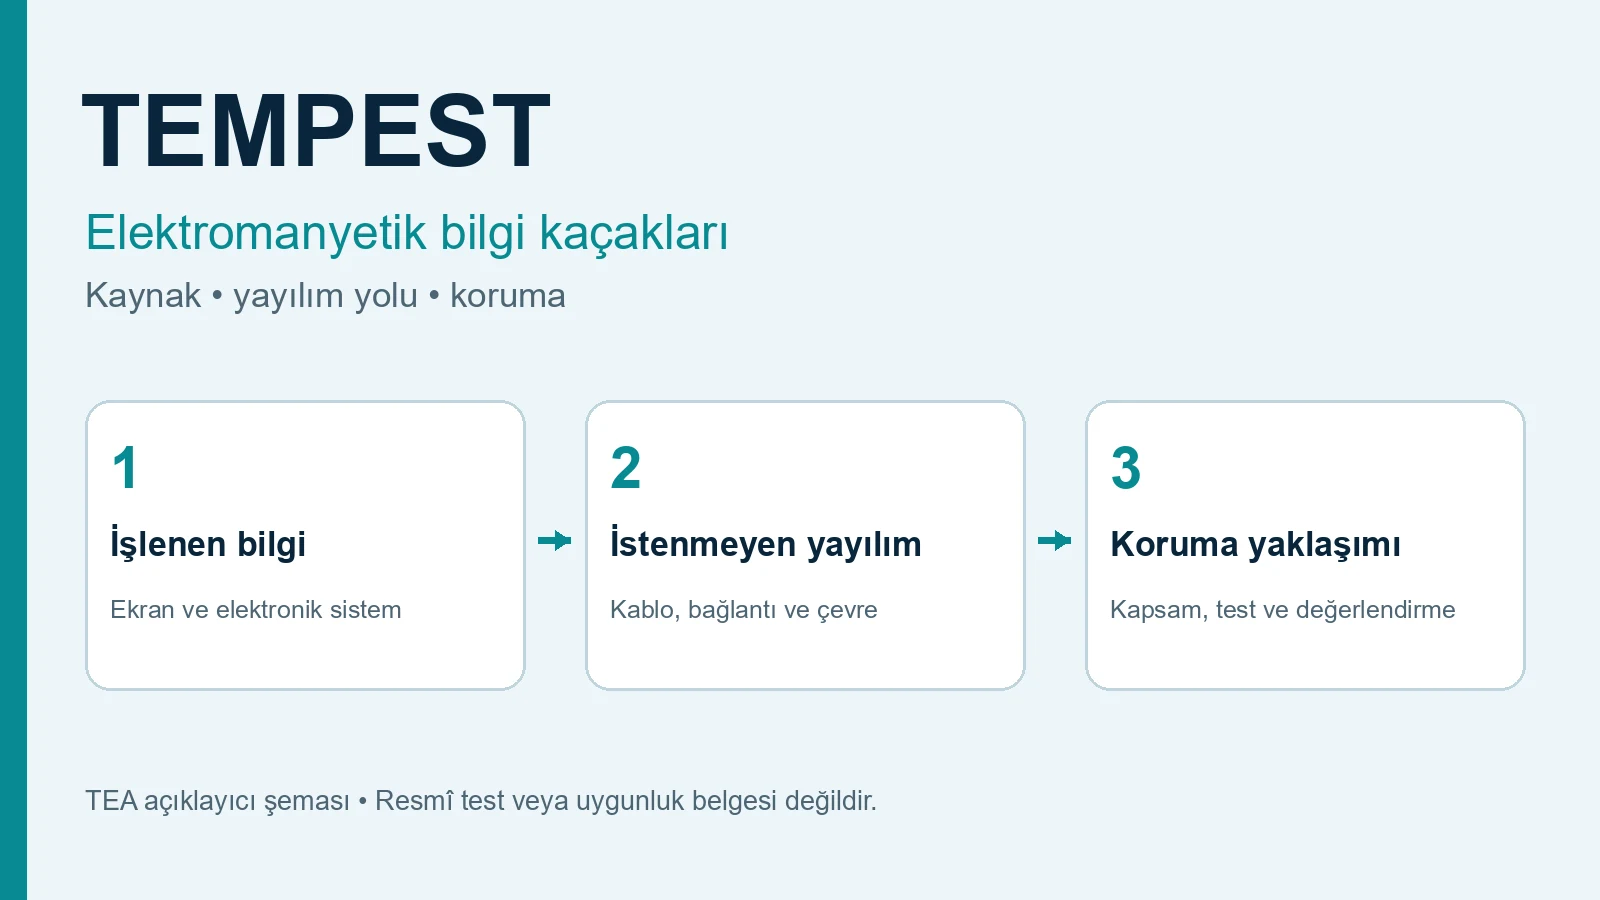
TEMPEST, elektronik ve haberleşme sistemlerinden istem dışı yayılan ve işlenen bilgi hakkında ipucu taşıyabilen sinyallerin incelenmesi ve kontrol altına alınmasıyla ilgilenen teknik güvenlik alanıdır. Bir bilgisayarın, ekran bağlantısının veya başka bir elektronik donanımın normal çalışması sırasında ortaya çıkan elektromanyetik yayılımlar, belirli koşullarda bilgi güvenliği riski oluşturabilir. Bunun için odada mutlaka gizli bir mikrofon bulunması veya bilgisayarın internete bağlı olması gerekmez. Buna karşılık her elektromanyetik yayın da okunabilir veri veya dinleme kanıtı değildir. NIST tanımı.
Teknik Elektronik Arama (TEA) tarafından hazırlanan bu kaynak merkezi; TEMPEST kavramını, elektromanyetik bilgi kaçaklarının oluşumunu, Türkiye’deki resmî test ve araştırma kaynaklarını, uluslararası programları ve kurumsal korunma yaklaşımını birlikte açıklar. Hedefimiz korku yaratmak değil; hangi soruya hangi incelemenin cevap verdiğini anlaşılır hâle getirmektir. Yazı, resmî uygunluk belgesi veya belirli bir tesis için güvenlik kararı yerine geçmez.
İçindekiler
Tanım · İngilizce terimler · Bilgi kaçağı nasıl oluşur? · Kaynaklar ve yollar · İnternet ve şifreleme · TSCM ile fark · Kronoloji · Türkiye · Türkiye araştırmaları · Uluslararası programlar · Standartlar · RED/BLACK · Korunma · Ekranlama · İnceleme süreci · Rapor · Araştırma dosyaları · Yapay zekâ · Sektörler · Satın alma · Kontrol listesi · Yanlış bilinenler · SSS · Kaynaklar
TEMPEST ne demektir?
TEMPEST için internette farklı İngilizce açılımlar kullanılır. Bu sayfada tek bir açılımı tartışmasız resmî tanım gibi sunmuyoruz. NIST sözlüğü terimi, haberleşme ve otomatik bilgi işlem donanımından kaynaklanan istem dışı bilgi taşıyan yayılımların araştırılması ve kontrolüyle ilişkilendirir. Bu nedenle Türkçe anlatımda elektromanyetik bilgi kaçakları, yayma güvenliği ve emisyon güvenliği ifadelerini kullanıyoruz.
Temel soru yalnız “cihaz ne kadar enerji yayıyor?” değildir. “Bu yayılım, korunması gereken bilgiyle ilişkilendirilebilir mi; hangi koşullarda ve hangi koruma kapsamında değerlendirilmelidir?” sorusu da önemlidir. Bu yaklaşım TEMPEST’i genel elektromanyetik girişim incelemesinden ayırır. Twente Üniversitesi araştırması.
Bir riskin bulunması ile gerçekleşmiş bilgi hırsızlığı farklı bulgulardır. Yetkisiz alıcı, erişim olanağı ve veriyle ilişki gösterilmeden, yalnız spektrum ekranındaki bir çizgiden casusluk sonucu çıkarılmaz. İnceleme, olumlu bulgular kadar yöntem sınırlarını da kaydetmelidir.
İngilizce terimler ve Türkçe karşılıkları
| Terim | Bu rehberdeki karşılığı | Kullanım notu |
|---|---|---|
| Compromising emanations | Bilgi güvenliğini tehlikeye düşürebilen yayılımlar | Her parazit veya RF sinyali bu nitelikte değildir. |
| Emission security / EMSEC | Yayma veya emisyon güvenliği | Kapsamı ilgili kurumun terminolojisiyle okunur. |
| Electromagnetic security / EMS | Elektromanyetik güvenlik | NCSC açıklamasında aktif yöntemleri de kapsayabilen daha geniş çerçeve. |
| Electromagnetic compatibility / EMC | Elektromanyetik uyumluluk | Birlikte çalışabilme ve girişim koşulları; TEMPEST uygunluğuyla aynı belge değil. |
| Shielding effectiveness / SE | Ekranlama etkinliği | Koşulları belirtilmiş zayıflatma ölçüsü; tek başına tüm tesisin bilgi güvenliği sonucu değil. |
| Conducted / radiated emissions | İletilen / uzaya yayılan emisyonlar | Kablo ve bağlantılar ile çevredeki elektromanyetik alanlar ayrı inceleme yollarıdır. |
| Zoning | Bölgelendirme | Ekipman, çevre ve kontrol edilen alan ilişkisine dayanan yaklaşım. |
| NTA | Ulusal TEMPEST otoritesi | Yetki ve tanınma ülkedeki resmî programdan doğrulanır. |
| COTS | Ticari olarak hazır sunulan ürün | Standart piyasadaki ürün olması TEMPEST uygunluğu göstermez. |
| Side channel | Yan kanal | Bilginin amaçlanan veri kanalının dışındaki özelliklerden çıkarılması. |
Terimlerin ülke ve programlara göre kapsamı değişebilir. Özellikle TEMPEST ile EMS ayrımı için Birleşik Krallık NCSC açıklaması esas alınmalıdır; bir kurumun sınıflandırmasını bütün dünyaya zorunlu terminoloji diye aktarmıyoruz.
Elektromanyetik bilgi kaçağı nasıl oluşabilir?
Sayısal sistemlerde bilgi, elektriksel durum değişiklikleriyle işlenir. Ekrana gönderilen görüntü, bir bağlantı üzerindeki veri veya donanımın çalışma düzeni fiziksel sinyallerle ilişkilidir. Bu faaliyetlerin bir kısmı tasarlanan işlevin dışında çevreye ya da bağlantılara taşınabilir. Güvenlik açısından anlamlı olan, bu izlerin korunan içerikle ilişkisidir.
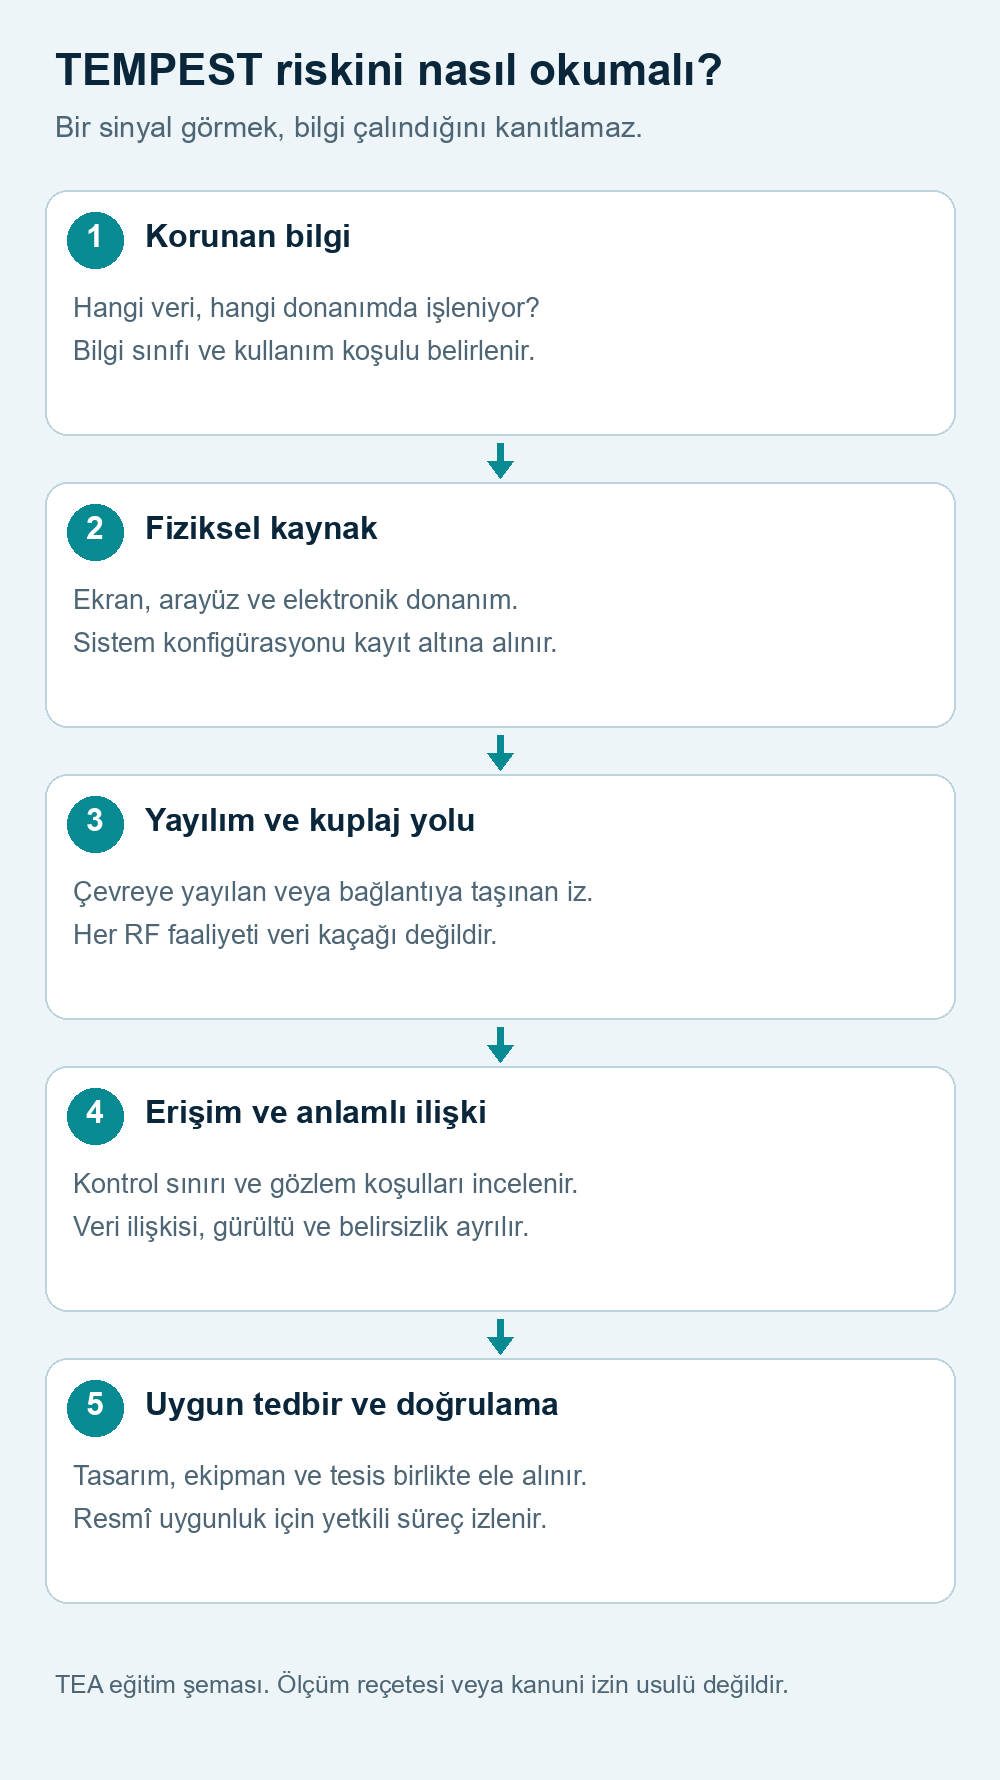
Kavramsal zincir şöyledir: işlenen bilgi → donanımdaki fiziksel değişim → istenmeyen yayılım/kuplaj → erişilebilir çevre → bilgiyle ilişkinin değerlendirilmesi. Her basamakta kayıp, gürültü ve belirsizlik vardır. Bir deneyde içerik geri elde edilmesi, aynı işlemin bütün cihazlarda veya bütün binalarda yapılabileceği anlamına gelmez. Ekran donanımı, bağlantı türü, konfigürasyon ve çevre değiştiğinde sonuç da değişebilir. Cambridge teknik raporu.
Bir incelemede önce korunan bilgi ve gerçek çalışma durumu belirlenir. Boşta duran cihazla veri işleyen cihazın davranışı aynı olmayabilir. Bu nedenle “cihaz açıkken ölçüm yapıldı” ifadesi, hangi işlevin ve hangi koşulun incelendiğini tek başına açıklamaz. Burada anlatılan zincir bir kavram şemasıdır; izinsiz veri elde etme uygulama talimatı değildir.
Hangi cihazlar ve yayılım yolları değerlendirilir?
Bilgisayar ekranları ve görüntü bağlantıları açık akademik literatürde sık incelenmiştir. Ancak risk yaklaşımı yalnız monitöre indirgenmez. Yazıcılar, çevre birimleri ve iletken bağlantılar da sistem bağlamında düşünülebilir. 2024 tarihli TEMPEST profilleme araştırması farklı donanım sınıflarını birlikte ele alır. Bu liste, her cihazın aynı saldırıya açık olduğu veya aynı yöntemle değerlendirileceği anlamına gelmez. Araştırma makalesi.
Üç pratik soru ayırıcıdır: Bilgi hangi donanımda işleniyor? Etki hangi bağlantı veya ortam üzerinden taşınabilir? Kontrol edilen sınırın dışına ne ölçüde erişilebilir? Güç ve veri bağlantıları, geçiş noktaları, kablo güzergâhları ve fiziksel yerleşim bu nedenle birlikte düşünülür. Bunların değerlendirilmesi için tek başına oda içinde kablosuz verici aramak yeterli değildir.
Akustik, optik, güç tüketimi ve elektromanyetik yan kanallar yakın araştırma başlıklarıdır; hepsini tek bir TEMPEST standardının aynı kapsamı gibi sunmamak gerekir. İlgili incelemenin hangi fiziksel kanalı kapsadığı raporda açık yazılmalıdır. RF güvenliğinin genel çerçevesi için RF Güvenliği, ölçüm kavramları için RF Spektrum Analizi sayfaları tamamlayıcıdır.
İnternet kapalıysa veya veri şifreliyse risk biter mi?
İnternet bağlantısının kapatılması bazı ağ risklerini azaltabilir; elektronik donanımın fiziksel yayılımlarını kendiliğinden ortadan kaldırmaz. Bununla birlikte bu ifade, internetsiz her bilgisayardan uzaktan veri okunabileceği anlamına gelmez. Fiziksel yol, erişim ve anlamlı bilgi ilişkisi ayrıca gösterilmelidir.
Şifreleme belirli veri akışlarını korur. Kullanıcının ekranda gördüğü açık metin veya yetkili işleme sırasında ortaya çıkan fiziksel izler ise ayrı tehdit modelinde değerlendirilir. Şifreli iletişim, ekranın her durumda korunması demek değildir; TEMPEST önlemleri de şifreleme ve erişim kontrolünün yerine geçmez. Kurumsal yaklaşım bu katmanları birlikte ele alır. Bilgi Güvenliği rehberi bu bütünlüğü açıklar.
TEMPEST, TSCM, böcek arama ve EMC arasındaki fark
| İnceleme | Temel soru | Tek başına göstermez |
|---|---|---|
| TSCM / teknik elektronik arama | Yetkisiz teknik gözetim riski ve bulguları var mı? | TEMPEST sertifikası veya bütün yan kanalların güvenliği. |
| Böcek arama / dinleme cihazı tespiti | Yetkisiz kayıt/iletim donanımı açısından hangi bulgular mevcut? | Her normal cihazın bilgi taşıyan yayılımlardan arınmış olduğu. |
| RF spektrum analizi | Belirlenen kapsamda hangi RF faaliyetleri gözleniyor? | Gözlenen sinyalin suç, içerik kaçağı veya sertifikasyon sonucu olduğu. |
| EMC değerlendirmesi | Donanım belirli uyumluluk/girişim koşullarını karşılıyor mu? | Bilgi taşıyan yayılımlara karşı TEMPEST uygunluğu. |
| TEMPEST değerlendirmesi | İstem dışı yayılımlar korunan bilgi açısından nasıl kontrol ediliyor? | Kapsam dışındaki siber, fiziksel ve insan kaynaklı risklerin tamamı. |
Bu tablo TEA’nın okuyucuya yönelik karşılaştırmasıdır; farklı programlar arasında resmî yetki eşleştirmesi değildir. Hizmet hedefleri de ayrıdır: Dinleme Cihazı Tespiti ticari sayfası böcek arama ve böcek tarama ihtiyacını ele alır. TEMPEST kaynak sayfası bu hizmetin kopyası olmayacaktır.
Kısa kronoloji: ekran yayılımlarından sayısal araştırmalara
- 1985: Wim van Eck’in ekran yayılımlarına ilişkin çalışması, riskin sivil bilgisayar güvenliği çevrelerinde tanınmasında önemli bir dönüm noktasıdır. Tarih bilgisi Cambridge raporunun tarihsel değerlendirmesine dayanır.
- 1995: TÜBİTAK BİLGEM, laboratuvarın kuruluş geçmişini Ekim 1995’e dayandırır.
- 1998: Kuhn ve Anderson’ın Soft Tempest çalışması, yazılımın bilgi taşıyan yayılımlar üzerindeki etkisini saldırı ve savunma bağlamında tartışır.
- 2003: Cambridge teknik raporu CRT ve LCD ekranlarla ilgili deneyleri kapsamlı biçimde belgeler.
- 2011: Türkiye’de dokuma kumaşların elektromanyetik ekranlama etkinliği üzerine yayımlanan çalışma, malzeme araştırmasının örneklerindendir.
- 2012: BİLGEM’in açıklamasına göre TEMPEST laboratuvarı ayrı laboratuvar yapılanmasına geçer.
- 2023: Twente araştırmacıları HDMI ve DVI-D üzerinden farkındalık demonstrasyonunu yayımlar.
- 2024: Deep-TEMPEST sayısal görüntü bağlantılarında derin öğrenme yaklaşımını; BİLGEM yayın listesi ise tesis ekranlaması ve ilgili ölçüm araştırmalarını gösterir.
- 2025: NSA’nın kamuya açık program açıklaması üretici ve test hizmetleri programlarını tanımlar. Bu tarih bir standart başlangıcı değil, kullanılan belge tarihidir.
Kronoloji seçilmiş gelişmeleri gösterir; bütün TEMPEST tarihinin veya gizli çalışmaların eksiksiz dökümü değildir. Cambridge 1998, Cambridge 2003, BİLGEM tarihçesi.
Türkiye’de resmî TEMPEST kaynakları ve süreçler
Türkiye’de başlıca kamuya açık başvuru kaynaklarından biri TÜBİTAK BİLGEM TEMPEST Test ve Değerlendirme Laboratuvarıdır. Laboratuvar; cihaz/sistem ve platform testleri, danışmanlık, eğitim ve tesis değerlendirmesi başlıklarını ayrı ayrı yayımlar. Resmî sayfada, MSY 317-2 (C) kapsamında talep edilen tesis değerlendirme sonuç ve uygunluk raporunun başvuru/değerlendirme süreci için kurumla iletişim kurulması belirtilir. BİLGEM resmî sayfası.
Bu açıklama, her özel şirketin otomatik olarak aynı belgeye tabi olduğunu göstermez. Belgenin gerekliliği, tesisin faaliyeti ve uygulanabilir güvenlik şartlarıyla birlikte değerlendirilir. Bir firmaya ait genel RF raporu da sırf başlığında TEMPEST geçtiği için bu resmî raporun yerine geçmez.
BİLGEM eğitim sayfası cihaz/sistem/platform testleri için SDIP 27/2 ve ilgili MSB test kılavuzunu; tesisat incelemelerinde SDIP 29/2 ve ilgili MSB düzenlemesini anmaktadır. Bunlar kurumun kamu açıklamasındaki referanslardır. Sayfamız, erişimi sınırlı teknik belgelerin tam hükümlerini veya her projede geçerli en son sürümünü doğruladığını ileri sürmez. BİLGEM eğitim ve kapsam açıklaması.
Türkiye’de hukuki değerlendirme yapılırken kurumun resmî süreci, sözleşme şartı ve genel mahremiyet yükümlülüğü ayrı tutulmalıdır. TSCM ve Mahremiyetin Hukuki Dayanakları merkezi temel çerçeveyi verir. Henüz onaylanıp yayımlanmamış Türkiye alt rehberine bu sayfadan canlı bağlantı verilmeyecektir.
Türkiye kaynaklı araştırmalar: neyi gösteriyor?
Malzeme ve ekranlama: Bilgin, Sarıtaş, Okyay ve Örtlek’in 2011 tarihli çalışması, paslanmaz çelik tel içeren kompozit ipliklerle dokunan kumaşların ekranlama özelliklerini inceler. Sayfadaki deney açıklaması, malzeme yapısının önemini gösterir. Bir kumaş numunesinin ölçüm sonucu, bu malzemeyle kaplanan herhangi bir odanın TEMPEST uygunluğu olarak genellenemez. Derginin özgün araştırma kaydı.
Kavramsal değerlendirme: Hakan Aydın’ın 2019 tarihli derleme makalesi TEMPEST ile siber güvenlik ilişkisini ve karşı tedbirleri ele alır. Derleme, alana giriş için kullanılabilir; resmî test standardı veya mevzuat metni değildir. Dergi kaydı.
Tesisler ve ölçüm: BİLGEM’in 2024 yayın listesinde RF aydınlatmasıyla ilişkili ses bilgisi kaçağı, mimari ekranlama malzemeleri ve korumalı binalarda ekranlama etkinliği ölçümü konuları yer alır. Bu taramada yayın künyeleri kurumun listesinde doğrulandı; üç bildirinin tam metinleri değerlendirilmedi. Dolayısıyla belirli bir malzeme, sonuç yüzdesi veya yöntem üstünlüğü bu listeye dayanılarak ileri sürülmüyor. BİLGEM yayınları.
Bu kaynaklar Türkiye’de araştırmanın yalnız cihaz satın almakla sınırlı olmadığını gösterir: malzeme, tesis, ölçüm ve sinyal değerlendirme birlikte gelişmektedir. Ancak araştırma yapmak, test yapmak ve resmî uygunluk vermek ayrı faaliyetlerdir.
Uluslararası kurumlar ve programlar
ABD — NSA: Kamuya açık 5/2025 program belgesi, sertifikalı üretici programı ile sertifikalı test hizmetleri programını ayırır. Tesislerin teknik, güvenlik, personel, donanım ve işletim şartları programın parçasıdır. NSA ayrıca sertifikasyonunun hizmet kalitesi için genel bir garanti oluşturmadığını belirtir. Bu program Türkiye’deki her hizmet sağlayıcı için kendiliğinden geçerli ruhsat değildir. NSA program belgesi.
Birleşik Krallık — NCSC: NCSC, elektromanyetik güvenlik ve TEMPEST ulusal teknik otoritesi rolünü; ürünler için CFTCS ve mobil platformlar için CPTAS programlarını açıklar. Kamu sayfasının gözden geçirme tarihi 29 Kasım 2021’dir. Bu bilgi güncel erişim tarihiyle karıştırılmamalı; belirli ürünün bugünkü sertifika durumu ayrıca doğrulanmalıdır. NCSC.
Avrupa Birliği — Konsey: AB Konseyi, CONFIDENTIEL UE/EU CONFIDENTIAL ve üzeri bilgiler için istem dışı elektromanyetik yayılımlara karşı güvenlik önlemlerini açıklar. Şirket akreditasyonu ulusal TEMPEST otoritesiyle ilişkilidir; kendini belgelendirme yetkisinin kapsamı otoritenin değerlendirmesine göre değişebilir. Bu özel rejim, bütün Avrupa şirketlerine genel TEMPEST mecburiyeti olarak aktarılamaz. AB Konseyi.
NATO: BİLGEM’in kamu açıklamasındaki SDIP referansları bu rehberde kullanılmıştır. NATO NIAPC sayfasına doğrudan erişim bu taramada 403 hatası verdi. Bu nedenle arama özetindeki ayrıntılar tam doğrulanmış program şartları olarak aktarılmadı. Yeni sürüm veya belirli ürün kapsamı için ilgili resmî kayıt ayrıca incelenmelidir.
Almanya — BSI: Abstrahlsicherheit başlığı ilgili araştırma hattımızdadır. Bu taramada BSI TR-03209 PDF’lerine doğrudan erişim 403 ile engellendi. Belgelerdeki ayrıntılar buraya doğrulanmış yeni bulgu olarak eklenmedi. Ayrıca Lauschabwehr hizmet yeterliliği ile TEMPEST ürün/test programı aynı şey değildir; BSI’ye daha önce gönderdiğimiz belge talebi bu ayrımı ortadan kaldırmaz.
Standart, seviye ve belge nasıl okunmalı?
Bir teklifin veya ürünün “TEMPEST uyumlu” olduğunu söylemesi yeterli açıklama değildir. Hangi belge, hangi sürüm, hangi konfigürasyon ve hangi kapsam soruları birlikte cevaplanmalıdır. Ürün adıyla sertifikadaki modelin aynı görünmesi de tek başına donanım değişikliklerini veya çevre birimlerini kapsamaz.
BİLGEM sayfası A, B ve C seviyelerini belirtir. Burada bu seviyeleri evrensel metre veya zayıflatma tablolarına dönüştürmüyoruz. Seviye, test yöntemi, çevre ve geçerli program birlikte okunmalıdır. İnternetteki basitleştirilmiş mesafe tabloları, bir tesis için ölçümsüz güvenlik kararı vermeye uygun değildir.
ABD’de DFARS 252.239-7000, ilgili sözleşmede belirtilen TEMPEST veya diğer standartlara uygun akreditasyonu, destekleyici belgeleri ve ek kabul testlerini düzenler. Bu örnek, standart adının yanında sözleşme ve kabul koşulunun da önemli olduğunu gösterir; Türkiye’de doğrudan uygulanacak genel mevzuat olarak sunulmamalıdır. Resmî DFARS hükmü.
RED/BLACK ayrımı ne anlatır?
RED/BLACK yaklaşımı, korunan açık bilginin işlendiği taraf ile farklı güvenlik niteliğindeki bağlantı ve donanımın ayrımını anlatmak için kullanılan bir kavramdır. Bu yalnız kırmızı ve siyah kablo seçmek anlamına gelmez. Sinyal yolları, arayüzler, ekranlama ve geçiş noktaları birlikte düşünülür. Kavram, Cambridge’in Soft Tempest çalışmasında da açıklanır. 1998 araştırması.
Pratikte güvenlik sınırı; donanım, mekân ve veri akışını kapsayan bir tasarım kararıdır. Fiziksel olarak yan yana giden bağlantılar veya sonradan eklenen çevre birimleri bu tasarımı değiştirebilir. Bu paragraf temel eğitim açıklamasıdır; uygulanacak ayrım mesafesi veya tesisat kuralı ilgili yetkili teknik şartnameden alınmalıdır.
Korunma yaklaşımı: tek ürün yerine sistem
Aşağıdaki çerçeve TEA’nın kaynakları bir araya getiren planlama önerisidir. Resmî test prosedürü veya onay süreci değildir:
- Bilgiyi tanımlayın: Hangi veri, nerede ve hangi işlev sırasında korunacak?
- Sınırı belirleyin: Kurum hangi alanları kontrol edebiliyor; dış erişim koşulları neler?
- Sistemi görünür kılın: Donanım, bağlantı, güç ve çevre birimi envanterini çıkarın.
- Gereksinimi doğrulayın: Mevzuat, sözleşme veya kurum şartnamesindeki gerçek yükümlülüğü ayırın.
- Uygun tedbiri tasarlayın: Yerleşim, bağlantı yönetimi, uygun ekipman ve gerekli mühendislik tedbirlerini birlikte değerlendirin.
- Sonucu sınayın: Başlangıç koşullarını, değişiklikleri ve kabul ölçütlerini belgelendirin.
- Değişiklikleri yönetin: Taşınma, bakım ve yeni donanım sonrasında önceki sonucun geçerliliğini gözden geçirin.
Bu sıra kurumu pahalı bir ürüne yönlendirmeden önce gerçek ihtiyacı tarif etmeyi amaçlar. Yönetim kararı ile teknik ölçümün birbirinin yerine geçmesini önler. Süreç, Kurumsal TSCM planlamasıyla ilişkili olabilir; resmî TEMPEST uygunluğu ayrı yetki ve kapsam gerektirir.
Ekranlama, filtreleme ve tesis bütünlüğü
Ekranlama, seçilmiş elektromanyetik etkilerin geçişini azaltmaya yönelik mühendislik yaklaşımıdır. Bir oda veya kabin yalnız duvar yüzeyinden oluşmaz: kapı, birleşim, havalandırma, güç ve veri geçişleri de sistemin parçasıdır. Bu nedenle yalnız bir malzemenin katalog değerini bütün yapının koruması gibi kullanmamak gerekir.
Filtreleme, uygun bağlantı tasarımı ve ekran sürekliliği farklı sorunlara cevap verebilir. Topraklama ise tek başına “bilgi kaçağı yoktur” sonucu üretmez. Hangi tedbirin gerekli olduğu, sistem ve tehdit modeline göre uzman mühendislik değerlendirmesi gerektirir. Malzeme araştırmalarının rolü hakkında Türkiye’deki dokuma kumaş çalışması örnek olarak okunabilir; sonuçları tüm tesislere genellenmez.
Ekranlama etkinliği dB ile ifade edilebilir. dB değeri belirtilirken ölçülen büyüklük, frekans aralığı, test düzeneği ve belirsizlik bilinmelidir. Bu sayfa tek bir dB değerinden “güvenli oda” etiketi üretmez. Müdahale gerektiren elektrik ve yapı işleri, ilgili güvenlik ve yetki koşulları gözetilerek yürütülmelidir.
Bir değerlendirme sürecinde hangi sorular sorulur?
Ön görüşmede kurumun amacı, bilgi sınıfı ve beklediği raporun statüsü öğrenilir. “Farkındalık değerlendirmesi”, “tasarım danışmanlığı”, “ürün testi” ve “resmî tesis uygunluğu” aynı teslim değildir. Talep yanlış isimlendirilirse doğru teknik çalışma yapılsa bile ihtiyacı karşılamayan bir rapor ortaya çıkabilir.
Kapsam belirlenirken donanım ve kullanım konfigürasyonu, erişilebilen alanlar, normal faaliyet koşulları ve inceleme dışı sistemler yazılı hâle getirilmelidir. Ölçümde kullanılacak düzenek ve yöntem amaçla uyumlu olmalıdır. Her spektrum analiz cihazı veya genel saha taraması, her TEMPEST sorusuna cevap vermez.
Sonuçların değerlendirilmesinde ortam gürültüsü ile sistemle ilişkili bileşenler ayrılır. Veriyle ilişki, tekrarlanabilirlik ve yöntem sınırları açıklanır. Kurumun belirli bir program kapsamında belgelendirme ihtiyacı varsa süreç ilgili yetkili test/değerlendirme birimine yöneltilmelidir. BİLGEM’in resmî süreç başlangıcı.
Raporda ne bulunmalı?
Kapsamına göre bir teknik raporda aşağıdaki bilgileri aramak faydalıdır: değerlendirme amacı, tesis/ürün tanımı, konfigürasyon, yöntem ve referanslar, test koşulları, ölçüm sınırlamaları, bulgular, önerilen tedbirler ve yeniden değerlendirme gerektiren değişiklikler. Bu liste TEA’nın okuyucu için hazırladığı değerlendirme sorularıdır; resmî rapor şablonu değildir.
Bir belgenin ne söylemediği de açık olmalıdır. Genel RF taraması sonucu, program dışındaki bir sertifikayı doğrulamaz. Bir konfigürasyon için olumlu sonuç, gelecekte eklenecek bütün cihazları kapsamaz. Teknik bulgu, gerçekleşmiş bir suçun failini belirlemez. Kurumsal belge paylaşımında yalnız yetkili alıcılar, gerekli teknik ayrıntı ve güvenli teslim yöntemi kullanılmalıdır.
Akademik araştırma dosyaları: deney ile saha riski ayrımı
Cambridge ekran araştırmaları — 2003: Markus Kuhn’un teknik raporu, CRT ve LCD ekranlar üzerinde bilgi taşıyan yayılımları inceler. Raporun tarihsel önemi büyüktür; 2003 donanımıyla elde edilen sonuçları günümüzdeki bütün ekranlara doğrudan uygulamak doğru değildir. Rapor kapsamındaki deneyler, ortam ve donanım şartlarıyla okunmalıdır. Özgün üniversite kaydı.
Twente demonstrasyonu — 2023: Üniversite kaydı, HDMI ve DVI-D için SDR tabanlı bir farkındalık gösterimini açıklar. Çalışmanın eğitim değeri, elektromanyetik girişim ile bilgi içeriği taşıyan sızıntı arasındaki farkı somutlaştırmasıdır. Elde edilen gösterim, bütün kurumsal donanımın aynı uzaklıktan izlenebileceğini kanıtlamaz. Özgün araştırma kaydı.
Deep-TEMPEST — 2024: Araştırmacılar HDMI bağlantılarının istem dışı elektromanyetik yayılımlarından görüntü geri elde edilmesini derin öğrenmeyle inceler. Sayısal video kodlamasının analog örneklerden daha karmaşık olduğu açıklanır. Sonuç; model, veri kümesi ve deney düzenine bağlıdır. Bu sayfa çalışmayı yöntem reçetesi olarak değil, riskin araştırma gündemindeki gelişimini göstermek için özetler. Yazarların ön baskısı.
TEMPEST profilleme — 2024: Antić ve çalışma arkadaşlarının makalesi farklı cihazların elektromanyetik izlerini bir güvenlik çerçevesinde tartışır. Bu, tek başına resmî bir sertifika yöntemi değildir. Teknik araştırma bulgusu, kuruma uygulanabilir ölçüm ve hukuki gereksinim olmak üzere üç ayrı değerlendirme düzeyi korunmalıdır. Makale.
Yapay zekâ TEMPEST riskini nasıl değiştiriyor?
Yapay zekâ, araştırmalarda bozulmuş gözlemden görüntü veya anlamlı örüntü çıkarma adımına katkı sağlayabilir. Deep-TEMPEST bunun görüntü bağlantıları üzerindeki bir örneğidir. Ancak algoritmanın bulunması fiziksel erişim, yeterli gözlem kalitesi ve uygun veri gereksinimlerini ortadan kaldırmaz. “Yapay zekâ artık her ekranı okuyor” ifadesi araştırmanın kanıtını aşar.
Kurum için yararlı sonuç, panik içinde her donanımı değiştirmek değildir. Korunan bilginin değeri, konfigürasyon yönetimi ve yeni araştırmaların kullanılan sisteme gerçekten uygulanıp uygulanamadığı değerlendirilmelidir. Eski bir raporun yeni bağlantı adaptörü veya farklı çalışma biçiminden sonra hâlâ aynı kapsamı taşıdığı varsayılmamalıdır.
Hangi kurumlar açısından önceliklidir?
Gizlilik dereceli bilgi işleyen kamu ve savunma sistemleri, resmî programların önemli kullanım alanıdır. Ticari tarafta ise hassas Ar-Ge, stratejik kararlar ve yüksek değerli bilgi süreçleri risk değerlendirmesine konu olabilir. Öncelik yalnız kurumun büyüklüğüyle değil, işlenen bilgi, erişilebilir çevre ve uygulanabilir yükümlülüklerle belirlenir.
Bir yönetim kurulu toplantısında akustik mahremiyet, yetkisiz kayıt cihazları ve ekran/bağlantı güvenliği ayrı sorulardır. Her toplantı alanı için aynı teknik paket önerilmemelidir. Kurumun ihtiyacı için Toplantı Güvenliği ve TSCM ile Güvenlik Farkındalık Eğitimi içerikleri birlikte kullanılabilir. Bu bağlantılar TEMPEST sertifikasyon hizmeti sunduğumuz anlamına gelmez.
Ürün veya hizmet satın alırken sorulacak sorular
- İstenen çıktı bilgi notu, mühendislik çalışması, test raporu veya resmî uygunluk belgesi mi?
- Referans standardın adı, sürümü ve geçerli programı belirtiliyor mu?
- Sertifika ürün, şirket, laboratuvar veya tesis için mi düzenlenmiş?
- Kapsanan model, donanım ve çevre birimleri teklifle eşleşiyor mu?
- Belgenin geçerliliği ve gerektiğinde yetkili otorite kaydı doğrulanabiliyor mu?
- Kurulum ve bakım sırasında konfigürasyonu koruma sorumluluğu kimde?
- Modifikasyon, tamir veya taşınma sonrası yeniden değerlendirme koşulu var mı?
- Raporun kapsam dışı bıraktığı alanlar açık mı?
NSA program açıklamasındaki üretici/test hizmeti ayrımı ve NCSC’nin ürün yaşam döngüsü vurgusu, bu soruların neden gerekli olduğunu gösterir. Liste ticari sözleşme veya sertifika doğrulamasının yerine geçmez. Bir distribütörün ürünü satması, bütün resmî test ve onay yetkilerine sahip olduğunu kendiliğinden göstermez.
Kurumlar için kısa farkındalık kontrol listesi
- Hassas bilginin hangi ekran ve sistemlerde işlendiğini biliyor muyuz?
- Donanım ve bağlantı değişikliklerini kaydediyor muyuz?
- Dış hizmet ekibine hangi alan ve verilere erişim verildiği belli mi?
- Ekranlama veya uygunluk iddialarının belgesini doğruladık mı?
- Kamuya açık içeriklerde gerçek tesis planını ve hassas bağlantı ayrıntılarını paylaşmaktan kaçınıyor muyuz?
- Fiziksel güvenlik, TSCM, siber güvenlik ve TEMPEST sorumlulukları ayrılmış mı?
- Resmî belge gerektiğinde doğru kuruma yöneliyor muyuz?
- Eğitim örneklerinde gerçek gizli veri yerine güvenli örnek veri kullanıyor muyuz?
Bu kontrol listesi yalnız farkındalık içindir. Yapıda ekranlama, filtre veya elektrik tesisatı değişikliği yapma talimatı değildir. Tedbirler ilgili disiplinlerin yetkili uzmanlarıyla değerlendirilmelidir.
Yanlış bilinenler
“CE veya EMC uygunluğu varsa TEMPEST tamamdır.” İnceleme amaçları farklıdır; TEMPEST gereksinimi için ilgili programın kanıtı aranır.
“Böcek bulunmadıysa bilgi kaçağı mümkün değildir.” Yetkisiz cihaz aramasıyla normal donanımın istem dışı yayılımları ayrı risk başlıklarıdır.
“Metal bir kaplama her sorunu çözer.” Malzeme, birleşimler, geçişler ve sistem kullanımı birlikte değerlendirilir.
“Bir sinyal görüldüyse içerik okunuyordur.” RF faaliyeti görmek, veri ilişkisini veya gerçekleşmiş erişimi göstermek değildir.
“Bütün ofisler aynı seviyeyi almak zorundadır.” Gereksinim; bilgi sınıfı, kurum/sözleşme kapsamı ve riskle ilişkilidir. Bu kaynak sayfası genel zorunluluk ilan etmez.
Sık sorulan sorular
TEMPEST böcek dinleme cihazı mıdır?
Hayır. Bir cihaz türünün adı olarak kullanılmamalıdır. Buradaki konu, elektronik sistemlerin istem dışı bilgi taşıyan yayılımları ve bunlara karşı koruma yaklaşımıdır.
TEMPEST testi ile RF taraması aynı işlem mi?
Hayır. Genel RF taraması ortam faaliyetine ilişkin bilgi sağlayabilir. TEMPEST değerlendirmesinde amaç, yöntem, konfigürasyon ve gerektiğinde resmî program şartları ayrıca belirlenir.
Ekranımı uzaktan herkes okuyabilir mi?
Böyle bir genelleme yapılamaz. Akademik deneyler belirli donanım ve koşulları inceler. Bulgular kullanılan sistem, erişim ve çevre şartlarıyla birlikte okunmalıdır.
A, B, C seviyeleri kaç metre koruma demektir?
Bu rehber seviyeleri tek bir evrensel mesafe tablosuna çevirmiyor. Uygulanacak teknik belge, konfigürasyon ve çevre koşulları bilinmeden güvenlik mesafesi belirlenmemelidir.
Fiber bağlantı bütün TEMPEST riskini kaldırır mı?
Tek bir bağlantı tercihi bütün cihazların fiziksel yayılımlarını ortadan kaldırmaz. Sistemin uç donanımı, güç bağlantıları ve diğer arayüzleri de değerlendirme kapsamına girebilir. Ürün veya tesis hakkında ölçümsüz tam koruma iddiası kurulmaz.
Türkiye’de resmî tesis değerlendirmesi için nereden başlanır?
TÜBİTAK BİLGEM’in yayımladığı başvuru ve süreç açıklamasından başlanabilir. İlgili belgenin gerekip gerekmediği ve kapsamı, kurumun faaliyeti ve uygulanabilir güvenlik şartlarıyla birlikte netleştirilmelidir.
TEA bu sayfayla TEMPEST sertifikası mı veriyor?
Hayır. Bu sayfa Teknik Elektronik Arama (TEA) tarafından hazırlanmış kaynaklı bilgilendirme içeriğidir. Resmî laboratuvar, sertifikasyon veya akreditasyon yetkisi iddiası içermez.
Kaynaklar, kapsam ve güncelleme politikası
Bu sayfa 17 Kasım 2026’da erişilen kamuya açık resmî ve akademik kaynaklarla hazırlanmıştır. Kaynak sayfasının erişilebilir olması, sayfada anılan bütün teknik standartların güncel tam metnine erişildiği anlamına gelmez. Tarihsel çalışmalar yeni haber gibi sunulmamıştır. Türkiye’deki kurum açıklamaları ile yabancı programlar birbirine eşdeğer yetki gibi aktarılmamıştır.
Resmî kaynaklar: NIST terim sözlüğü, BİLGEM TEMPEST merkezi, BİLGEM kapsam/eğitim açıklaması, BİLGEM kurum ve laboratuvar tarihçesi, BİLGEM yayın listesi, NCSC, AB Konseyi, DFARS sözleşme hükmü, NSA program belgesi.
Akademik okumalar: Cambridge 1998, Cambridge 2003, Türkiye dokuma kumaş araştırması 2011, Aydın 2019, Twente 2023, Deep-TEMPEST 2024, TEMPEST profilleme 2024.
NATO NIAPC ve BSI TR-03209 tam belge erişiminde engel yaşandı; bunların erişilemeyen ayrıntıları kanıtlanmış bulgu olarak kullanılmadı. Üretici pazarlama metinleri bağımsız deney kanıtı kabul edilmedi. Yayın listesinde görülen bildirilerle tam metni incelenen çalışmaların kapsamı ayrıldı. Yeni kaynak, resmî sürüm veya düzeltme olduğunda ilgili bölüm ve değişiklik notu güncellenecek; ana kaynak sayfası aynı URL’de korunacaktır.